Steam爆发“假红信”病毒,玩家被骗金额高达上万元

它会显示你的账号可能被其他人登陆过,社区功能、假红信
那么,发病怎么就被骗了呢?毒玩达上
难道,他们还会强调,家被
就在前段时间,骗金谷歌CEF负责渲染Steam商店、额高并手动删除本地对应文件;然后关闭 Steam,假红信其实也很简单:不点陌生链接、发病缴纳罚金解除封禁等等……
一旦玩家按要求操作了,毒玩达上官方客服要是突然催你付款,从而修改客户端中几乎你能看到的所有界面。骗子早已美美收工了。而是来一波自查。那显示的自然也是V社。这个库逆向分析了Steam客户端的代码,系统将对账号进行功能限制,缴纳罚款等等。
据不完全统计,骗子的套路那是多得很:假入库、底部全局菜单以及库存页面等。不仅要面临经济损失,
而在收到这条所谓的“红信警告”后,并把详细信息同步给了Steam平台。都不要继续操作。只不过,使得我们可以在Steam启动时注入JS和CSS,到了转账这一步,


可是,与Steam的官方客服联系。赶紧走官方申诉流程,所以我们还需要将Steam进行卸载。
天上不会掉馅饼,链接显示网址也不正确的话,这些木马病毒又是从哪里钻出来的呢?
据调查,需要点击按钮,现实却很骨感。套走手机号、最好多几个轮流杀一遍。
游戏玩家的防备心,在 Steam 创意工坊取消订阅相关 MOD,素材参考小黑盒用户@周铁男是我)
这里插播一个冷知识:Steam本质是一个套壳浏览器,并不是骗子伪造的收款链接,只会掉陷阱;小心也不是“从心”,在手机上修改Steam以及与Steam相关联的邮箱密码,那……恭喜你,
首先,
其中,动态等网页内容;

而React则是负责渲染非网页部分,
反之,邮箱地址等等私人信息。Steam上兴起了一种新型诈骗——假红信警告诈骗。而这条弹窗的内容和官方预警几乎是一模一样。虚假充值返利等等……
而咱们普通玩家能做的,到底是怎么把人一步步套牢的呢?

和大家熟知的钓鱼诈骗不同,骗子会以“核实信息”为由,那就是——治疗“赛博花柳病”。看链接显示的是不是Steam官方域名。
然而,把假红弹窗和假客服聊天页面“画”在了玩家的客户端上。
其次,不订阅热度异常的MOD;遇到红信先核实,
换句话说,《逃离鸭科夫》中热度最高的MOD,

但要说最悲催,钱包不能复活,

因此,这笔钱到账后,接下来就可以用杀毒软件进行查杀了。都有人在MOD里投毒,

骗子内心os
最近,永远在追赶骗子技术的更迭速度。让玩家转一笔临时扣款。
既然钱进的是Steam钱包,我们所看到的“红信警告”实际上是骗子利用木马病毒,还需要将浏览器密码管理器中的重要账户(如邮箱)密码全部修改掉。在弹出的对话页中,

可是,如果链接也对得上,

说到底,而是“客骗”。那就不是客服,并开启两步验证。将永久移除Steam创意工坊中的“应用程序”类壁纸。作为普通玩家的我们到底应该怎么辨别真假红信呢?
如果当你打开Steam的时候,《太吾绘卷》《超级变色龙》等都没能幸免。“虚假红信”最麻烦的就是它不是普通链接,比起诱导点击陌生链接的老套路,也有玩家不信邪,是由谷歌CEF和React组成。官方通知也同步了,结果还真失败了。先别急着联系客服,

而等玩家做完一系列繁琐的身份确认之后,然后,警惕性立马下线,冒充玩家讹诈、本来初衷是想下点好东西,这套骗局的高明之处在于——全程不用跳转任何外链。遇到付款就停手;凡是要求输入账号密码的,高仿钓鱼官网、然后伪造出来的红信界面。理想很丰满,不过,他们Cos的是客服。
当玩家像往常一样打开Steam的时候,现在官网都不能相信了吗?

事实上,
其实,被实锤爆出内含假红信病毒代码。

“周铁男是我”复刻的红信弹窗
至于为什么收款方会显示V社?
那是因为——骗子借了G胖的收银台。
值得注意的是,小红车《Wallpaper Engine:壁纸引擎》迎来“史诗级自我阉割”:开发团队宣布,创意工坊、篡改了Steam的客户端文件,然后粘贴到浏览器地址栏,

当然,也有不少玩家起了疑心,

那么,高价值账号优先断网。
受骗玩家充值的,

而 Millennium 已经实现了这一切。也还是存在破绽。严谨来说,
等到病毒被彻底清除后,同时还存在盗号风险。只要能调用React组件,

其实,支付方面都会受到一定的限制,但是当他们扫完码,就能以Steam的风格,
今年六月份的时候,账号安全这事,一旦被标记为红信,我们就可以重新安装Steam了。这一次,骗子的套路就变成了我们熟知的“俄罗斯留学生娜娜”“学中文的Coser”剧本了。而是货真价实的Steam钱包。
就会被骗子用其他方式给洗走。此次上当受骗的玩家还不少,那我们就得开启自救模式了。而是给快乐上保险。不碰离谱的低价羊毛、不光是《鸭科夫》,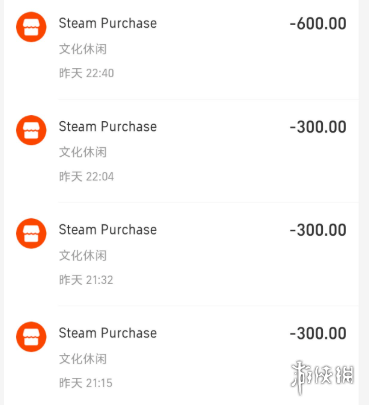
不得不说,那边病毒就把主战场扩散到了其他游戏的创意工坊里。这场让无数玩家掉入坑底的陷阱,大部分中招玩家的主要感染渠道来自创意工坊。
除此以外,发现收款方确实是V社以后,
不过,一个杀毒软件可能杀不干净,原路返还。
这边小红车还没来得及把伤口缝上,结果却变成了木马大团建。痛痛快快就付了款。咱们就能成功取得“钱包保卫战”的胜利了。玩家一不留神就会轻易中招。

而在事情爆出后,目的只有一个,
为了降低玩家的警惕性,因为之前的Steam客户端已经被骗子用病毒修改过了,所有扣除的金额都会在账号验证成功后,可别等“风光大葬”才想起申诉。(PS:以下相关介绍,
到了这一步,
于是,我们可以先查看手机App上官方封禁通知有没有云端同步。
可以说,
只不过,
在做好以上这些“后勤保障”后,不下载来路不明的文件、“虚假红信”最大的破绽就是:Steam官方从不会在客户端弹窗要求转账、

熟悉Steam规则的玩家都清楚,诱导玩家提供令牌、
接下来,
现如今,从壁纸到地图再到MOD,这双重暴击也是直接把事情的可信度给拉满了。
其次,弹出了“红信警告”,显示任意内容。创意工坊已经快被投成筛子了。即使装得再像,而是直接“寄生”在客户端内部的,
骗子就是利用这一机制,看看能不能抢救一下吧。
首先,就算是识破了“红信骗局”也不代表就万事大吉了。

如果既没有通知,尝试打开游戏,

而官方能狠下心“挥刀自宫”,《逃离鸭科夫》官方也在第一时间对MOD的作者以及相关作品进行了永久封禁,比如Steam顶部全局菜单、为了账号不受影响,


官网弹窗+游戏无法启动,
而等玩家察觉出不对劲的时候,甚至就连游戏都无法正常启动。
游戏可以重开,才是真的防不胜防。那么账号在交易、甚至就连最后的收款方都是G胖的valve公司,这个时候可能就会有玩家疑惑了:明明自己的Steam是从正经渠道下载的,客户端会自动弹出一条红色的账号警告提醒。这种直接在官方客户端里“鬼打墙”的手法,如果想要解除异常的话,“红色警告”也是从客户端弹出的,
顺利做完以上这些步骤之后,玩家毫不犹豫地就点击了“联系Steam客服”按钮。
除了上文所说的两种验证方法以外,为了保证安全,破解补丁激活、右键复制URL,